
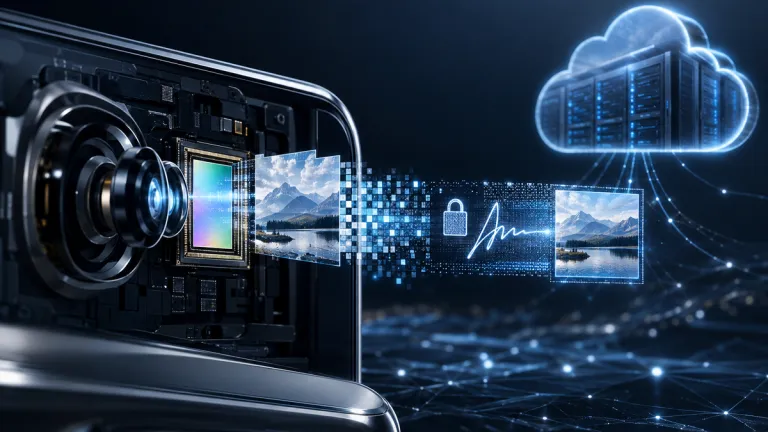
Podpis vzniká dříve, než se fotografie dostane do systému
Dosavadní přístupy k ověřování původu snímků většinou přidávají informace až po pořízení fotografie. Nejznámějším příkladem je standard C2PA, který zaznamenává historii souboru, úprav a použitých nástrojů. Takový postup může být užitečný, ale důvěra se v něm opírá o celý řetězec od fotoaparátu přes operační systém až po aplikaci, která snímek podepisuje.
Apple tvrdí, že právě v této části může vzniknout slabé místo. Pokud někdo pozmění obrazová data ještě před okamžikem, kdy je aplikace nebo služba podepíše, výsledný podpis už nemusí dokazovat, co skutečně zachytil snímač. Apple Reference Image proto začíná přímo v hardwaru.
Funkce je určená pro hlavní fotoaparát modelů iPhone 18 Pro a iPhone 18 Pro Max, kde využívá specializovaný 48megapixelový snímač. Po přepnutí do referenčního režimu se snímač bezpečně restartuje do vyhrazeného stavu. Obrazová data pak podepisuje uvnitř samotného snímače, nikoli až v operačním systému.
To je důležitý rozdíl. Podpis neříká pouze „tento soubor prošel určitou aplikací“, ale má potvrdit, že základní obrazová data skutečně vznikla měřením světla konkrétním hardwarem. Technické podrobnosti Apple popisuje v dokumentaci Apple Security Research. ([security.apple.com](https://security.apple.com/blog/apple-reference-image/))
Digitální negativ se vyvolává v Private Cloud Compute
Samotný podpis raw dat ale ještě nevytvoří fotografii, kterou si člověk může běžně prohlédnout. Moderní fotoaparáty potřebují data ze snímače zpracovat – například pomocí demosaicingu, úprav tónů a komprese do formátu JPEG.
Apple tento proces rozděluje na dvě části. Nejprve vznikne zabezpečený digitální negativ ve formátu DNG. Ten obsahuje pixely, metadata, podpis snímače, podpis Secure Enclave a informace o čase pořízení. Podle nastavení může takový soubor vyžadovat přibližně 10 až 35 MB úložného prostoru.
Teprve když uživatel požádá o vytvoření referenční fotografie, odešle se digitální negativ do infrastruktury Private Cloud Compute. Ta ověří certifikační řetězce, zkontroluje, zda k sobě patří snímač a Secure Enclave daného zařízení, a následně provede zpracování obrazu.
Private Cloud Compute Apple používá také pro některé funkce Apple Intelligence. Firma uvádí, že data jsou v této infrastruktuře zpracovávána bez přístupu administrátorů a bez dlouhodobého ukládání. U Apple Reference Image má být navíc veřejně kontrolovatelné, jaký software se při zpracování používá. Produkční sestavení se zapisují do kryptograficky chráněného logu a jejich binární podoba je k dispozici k inspekci.
To ale neznamená, že jde o čistě lokální funkci. Pořízení digitálního negativu začíná v telefonu, ale vytvoření výsledného referenčního snímku závisí na Apple cloudu. Pro uživatele, který chce jen rychle vyfotit a sdílet snímek, to znamená složitější pracovní postup než u běžné fotografie.
Dvě časová razítka mají ohraničit okamžik pořízení
Čas pořízení fotografie je další částí, která bývá snadno zpochybnitelná. Datum uložené v telefonu lze změnit a samotné metadata obvykle neposkytují silný důkaz o tom, kdy snímek skutečně vznikl.
Apple Reference Image proto používá dvě kryptografická časová razítka podle normy RFC 3161. První představuje dolní hranici – fotografie nemohla vzniknout před daným okamžikem. Druhé se získává po pořízení a slouží jako horní hranice. Systém tak nepotvrzuje libovolně přesný čas na úrovni sekundy, ale vymezuje interval, v němž musel být snímek zachycen.
Apple uvádí, že zařízení získává časové razítko průběžně, v průměru přibližně každých 15 minut, podle podmínek připojení. Pokud je telefon offline, druhé razítko může být doplněno až později. Výsledná přesnost proto závisí také na síti a na tom, kdy se zařízení k časové službě připojí.
Podpis chrání soukromí, ale důvěra se přesouvá k Applu
Jednou z nejzajímavějších vlastností je, že výsledný snímek nemá veřejně odhalovat identitu fotografa ani explicitní identifikátor zařízení. Apple nechce, aby bylo možné jednoduše spojit několik referenčních fotografií s jedním konkrétním telefonem.
To může být důležité například pro novináře, fotografy pracující v citlivém prostředí nebo lidi, kteří chtějí doložit pravost snímku bez zveřejnění své identity. Apple tvrdí, že snímek podepisuje jeho podpisová služba až po ověření v Private Cloud Compute. Součástí výsledného souboru tedy nemá být veřejný certifikát konkrétního fotografa.
Současně se tím ale důvěra nekoncentruje pouze do hardwaru fotoaparátu. Přesouvá se také na Apple, jeho cloudovou infrastrukturu, revokační službu a pravidla ověřování. Apple může jednotlivý snímek nebo celý snímač zneplatnit, pokud systém vyhodnotí, že se chová podezřele.
Součástí kontroly je neuronová síť, která vypočítává skóre odpovídající fyzickým vlastnostem výstupu skutečného snímače. Apple však nezveřejňuje její váhy. To znamená, že veřejnost může kontrolovat část kryptografického a softwarového řetězce, ale ne všechny parametry rozhodování o tom, zda fotografie projde.
Výsledný podpis kombinuje algoritmy ML-DSA-87 a RSA-3072. Apple jej popisuje jako post-kvantový podpis, tedy řešení navržené tak, aby jeho bezpečnost nebyla snadno oslabena ani budoucími kvantovými počítači. Pro běžného uživatele to není údaj, který by musel při focení řešit. Důležitější je, že ověřená fotografie má být kontrolovatelná i po letech, pokud zůstane zachovaný originální soubor.
Co systém neřeší
Apple Reference Image není důkazem, že fotografovaná scéna odpovídá pravdě. Potvrzuje původ obrazových dat, nikoli jejich význam. Telefon může skutečně vyfotit falešný dokument, obrazovku s uměle vytvořeným obrázkem nebo scénu naaranžovanou tak, aby působila jinak, než jaká je.
Technologie také nebrání tomu, aby někdo autentickou fotografii vyfotil z monitoru nebo vytisknutého obrazu. Apple se proti podobným scénářům snaží bránit analýzou fyzických charakteristik snímku, ale tato ochrana není totéž jako důkaz, že objekt před fotoaparátem byl skutečný.
Další omezení se týká sdílení. Pokud web nebo sociální síť fotografii převede do jiného formátu, odstraní metadata nebo vytvoří screenshot, ověřovací informace se mohou ztratit. Pro kontrolu proto bude důležitý původní soubor, ne pouze obrázek stažený z dalšího místa na internetu.
Apple uvádí, že po zpracování se digitální negativ přesune do složky nedávno smazaných fotografií. Pokud ho uživatel neobnoví, po 30 dnech se automaticky odstraní. Fotografové a redakce, kteří potřebují uchovat úplný důkazní řetězec, by proto měli s DNG souborem pracovat samostatně a včas ho archivovat.
Český a evropský uživatel si zatím nevyzkouší pořízení
Apple Reference Image je opt-in funkce, takže se aktivuje pouze tehdy, když ji uživatel při focení výslovně zvolí. Neaplikuje se zpětně na fotografie pořízené běžným režimem.
Podle informací zveřejněných společností Apple a technické analýzy serveru InfoQ nebude funkce při uvedení dostupná pro pořizování referenčních snímků v Evropské unii. Zařízení s iOS 27, iPadOS 27 a macOS 27 však mají umět referenční fotografie zobrazit a vyvolat. Pro české uživatele tak v tuto chvíli nejde o běžně dostupnou fotografickou funkci, kterou by bylo možné jednoduše zapnout v nastavení fotoaparátu. ([infoq.com](https://www.infoq.com/news/2026/09/apple-reference-image-provenance/))
Apple Reference Image proto zatím není náhradou za C2PA ve všech situacích. C2PA zůstává otevřeným průmyslovým standardem, který mohou podporovat různí výrobci fotoaparátů, aplikací a publikačních nástrojů. Apple se vydává jinou cestou: více důvěry vkládá do vlastního hardwaru, vlastního cloudu a vlastního systému podpisů.
Za mě je nejzajímavější právě tento posun. Debata o pravosti fotografií se už neomezuje na to, zda soubor obsahuje správná metadata. Stále více záleží na tom, kde důvěryhodnost vzniká, kdo ji kontroluje a zda ji lze později zneplatnit. Apple Reference Image nabízí technicky propracovaný model, ale zároveň ukazuje, že ověřování obrazu bude vždy kompromisem mezi bezpečností, soukromím, otevřeností a pohodlím.
FAQ
Lze Apple Reference Image použít na starší iPhone?
Ne. Pořízení referenční fotografie je hardwarově navázané na hlavní 48megapixelový snímač modelů iPhone 18 Pro a iPhone 18 Pro Max. Běžné starší fotografie tímto způsobem zpětně ověřit nelze.
Uvidí Apple obsah referenční fotografie?
Apple uvádí, že zpracování probíhá v Private Cloud Compute, kde nemají mít k obrazovým datům přístup ani pracovníci Applu. Systém ale stále spoléhá na infrastrukturu a služby Applu, takže nejde o čistě lokální ověřování bez účasti cloudu.
Potvrdí ověřená fotografie, že zachycená událost proběhla přesně tak, jak vypadá?
Ne. Funkce potvrzuje, že obrazová data pocházejí ze skutečného snímače a byla zachycena v určitém časovém intervalu. Neověřuje význam scény, identitu osob ani to, zda nebyla událost před fotoaparátem naaranžovaná.
