Cursor na 11 hodin šířil škodlivé rozšíření Claude Code ve svém marketplace
Upravené rozšíření Claude Code se 29. října objevilo v marketplace editoru Cursor. Sbíralo údaje o počítači a pokoušelo se vytvořit trvalý SSH přístup. Ovlivněné mohou být tisíce vývojářů.
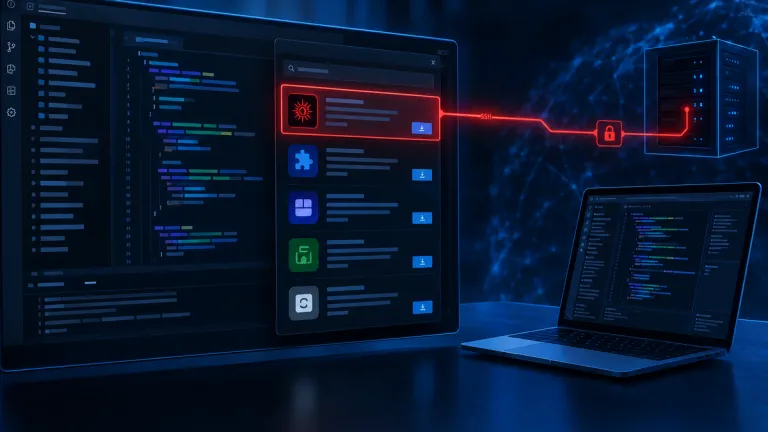
Škodlivé rozšíření se tvářilo jako Claude Code
Problém se týkal rozšíření Anthropic.claude-code ve verzích 2.1.312 a 2.1.313, které bylo distribuováno prostřednictvím marketplace integrovaného v editoru Cursor. Nešlo o oficiální balíček vytvořený nebo vydaný společností Anthropic. Škodlivý kód byl vložen do upravené kopie rozšíření.
Cursor oznámil incident 29. října a marketplace následně celý dočasně vypnul. Firma odstranila problematické balíčky, zablokovala jejich další distribuci, nechala změnit své klíče a službu znovu sestavila. Podle jejího auditu nebyla zasažena jiná rozšíření.
Bezpečnostní analytici i samotný Cursor potvrdili, že oficiální distribuce Claude Code přes Microsoft Visual Studio Marketplace ani balíček na npm nebyly incidentem zasaženy. Dostupné důkazy ukazují na problém omezený výhradně na marketplace Cursoru. Cursor ve svém bezpečnostním oznámení zároveň uvedl, že škodlivé verze nevyvinula společnost Anthropic.
Co škodlivý kód zkoušel udělat
Rozšíření se po načtení pokoušelo spustit JavaScript ještě před běžnou inicializací Claude Code. K tomu mohlo využít běžné funkce prostředí Node.js, které mají VS Code rozšíření k dispozici. Prakticky to znamená, že doplněk nebyl omezený pouze na práci s textem v editoru.
Škodlivý kód se pokoušel získat několik údajů o hostitelském počítači. Patřil mezi ně název zařízení, uživatelské jméno, operační systém, architektura, cesta k domovské složce, pracovní adresáře, nastavený e-mail pro Git, názvy proměnných prostředí a veřejná IP adresa.
Samotná veřejná IP adresa obvykle není tajemstvím. V kombinaci s informacemi o uživateli, pracovních složkách a nastavení vývojářského počítače ale pomáhá útočníkovi zmapovat prostředí. U firemního notebooku může takový seznam napovědět, jaké nástroje a účty jsou na zařízení dostupné.
Další část kódu se pokoušela přidat útočníkem dodaný veřejný SSH klíč do souboru authorized_keys. SSH je standardní nástroj pro vzdálené připojení k počítači. Přidaný klíč funguje podobně jako náhradní zámek, který si někdo bez vědomí majitele vloží do dveří.
Rozšíření dále zkoušelo zapnout lokální SSH službu a vytvořit reverzní tunel na server útočníka. Reverzní tunel umožňuje zařízení navázat odchozí spojení a přes něj následně přijímat příkazy zvenčí. Útočník tak nemusí čekat, až bude počítač dostupný přímo z internetu.
Podle technických analýz bezpečnostních expertů se kód pokoušel také zajistit automatické spouštění po restartu. Na macOS využíval mechanismus LaunchAgent, ve Windows plánovanou úlohu a alternativně skript ve složce pro automatické spouštění. Připojení se mělo opakovat přibližně každých 60 sekund.
Úspěšný vzdálený přístup nebyl zaručený. Cursor uvádí, že zapnutí SSH služby obvykle vyžadovalo oprávnění administrátora a kvůli chybám v samotném škodlivém kódu tento krok na většině počítačů s macOS a Windows selhal. To ale neznamená, že instalace byla neškodná. Kód mohl zapsat klíč, vytvořit soubory pro trvalé spouštění a odeslat nasbírané údaje.
Koho se incident týká
Cursor ve svém oznámení jmenuje uživatele systému Windows a macOS, kteří mezi 2:27 a 13:35 pacifického času 29. října 2026 nainstalovali nebo aktualizovali uvedené verze z jeho marketplace. Cursor odhaduje až 5 000 potenciálně zasažených uživatelů. Toto číslo označuje možné zasažení, nikoli potvrzený počet počítačů, na kterých útočník skutečně získal vzdálený přístup.
Pro české vývojáře je důležité, že incident nebyl omezený na jeden region. Cursor je dostupný i uživatelům v Česku a používá se jako vývojové prostředí pro projekty včetně těch, které pracují s firemními repozitáři, cloudovými klíči nebo přístupovými tokeny. Z veřejných informací ale nevyplývá, kolik českých nebo evropských uživatelů mohlo být zasaženo.
Incident se netýká předplatného Cursoru ani samotného modelu Claude. Problém byl v distribučním kanálu a v konkrétní upravené kopii rozšíření. Claude Code je dostupný jako nástroj pro vývojáře a jeho oficiální distribuce podle zveřejněných analýz nebyla touto událostí zasažena. Uživatel by proto neměl automaticky považovat za nebezpečnou každou instalaci Claude Code, ale měl by ověřit její zdroj a verzi.
Odinstalace nemusí stačit
Nejdůležitější praktická informace je jednoduchá: prosté odinstalování rozšíření nemusí odstranit všechny změny. Škodlivý kód se pokoušel uložit klíče, pomocné soubory a mechanismy automatického spuštění mimo samotnou složku rozšíření.
Cursor doporučuje nejprve ověřit, zda se v souboru SSH klíčů nenachází záznam označený svc-telemetry. Na macOS lze použít příkaz:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Ve Windows Cursor zveřejnil PowerShell příkaz, který kontroluje soubory authorized_keys v uživatelském profilu a ve složce systémových SSH klíčů. Pokud se klíč objeví, firma doporučuje počítač izolovat, odstranit mechanismy persistence a prověřit běžící procesy i síťovou komunikaci.
U zasaženého zařízení je vhodné změnit hesla, tokeny a klíče, ke kterým měl počítač přístup. Týká se to například účtů GitHubu, cloudových služeb, registrů balíčků nebo firemních VPN. Změny by měly proběhnout z důvěryhodného zařízení, nikoli z počítače, který mohl být kompromitován.
Cursor zveřejnil kontrolní a opravné skripty pro macOS a Windows. Firemní administrátoři by měli vedle nich projít také záznamy o instalacích rozšíření, síťovou telemetrii a přihlášení k důležitým službám. Bezpečnostní experti doporučují zachovat důkazy před čištěním zařízení, pokud bude nutné incident dále vyšetřovat.
Marketplace nezaručuje automaticky bezpečný software
Cursor ve své dokumentaci uvádí, že u rozšíření používá Open VSX a vlastní marketplace proxy. Rozšíření má procházet automatizovanou kontrolou malwaru a rizik dodavatelského řetězce. Firma zároveň popisuje ruční kontroly, ověřování vydavatelů, podpisy a možnost nastavit odklad instalace nových verzí.
Incident ukazuje limit těchto opatření. Kontrola může škodlivý balíček odhalit, ale žádný marketplace nedokáže slíbit, že každá nová verze bude bezpečná. Rozšíření má často přístup k souborům projektu, příkazové řádce a vývojářskému prostředí. V případě AI editorů je riziko ještě citlivější, protože nástroje jako Cursor běžně pracují s repozitáři a mohou spouštět příkazy.
Pro týmy proto dává smysl povolit pouze schválené vydavatele a zapnout časový odklad instalace nových verzí. Cursor uvádí, že administrátor může nastavit takzvaný marketplace install cooldown. Nově vydané rozšíření pak není možné nainstalovat okamžitě, což poskytne bezpečnostním týmům čas na kontrolu krátkodobých škodlivých uploadů.
Domácí vývojář by měl minimálně kontrolovat vydavatele, identifikátor rozšíření a zdroj balíčku. U firemních počítačů je rozumné zacházet s rozšířeními stejně jako se závislostmi v projektu. Neinstalovat je bez rozmyslu, nepouštět editor s administrátorskými právy a citlivé klíče držet mimo prostředí, kde se běžně zkouší nové doplňky.
Cursor uvádí, že jeho marketplace je po odstranění problematických balíčků znovu dostupný. Oficiální oznámení ale zároveň potvrzuje, že zasaženým uživatelům nemusí stačit samotné odinstalování rozšíření. Rozhodující je ověřit konkrétní počítač a případně odstranit i vytvořené soubory, klíče a úlohy.
FAQ
Týká se incident také oficiálního Claude Code mimo Cursor?
Podle bezpečnostního oznámení Cursoru a nezávislých analýz se incident týkal výhradně upravených balíčků distribuovaných v marketplace Cursoru. Oficiální distribuce přes Microsoft Visual Studio Marketplace a npm podle potvrzených informací zasažena nebyla.
Stačí škodlivé rozšíření v Cursoru odinstalovat?
Ne vždy. Škodlivý kód se pokoušel vytvořit SSH klíč, persistentní skripty a automatické úlohy mimo samotnou složku rozšíření. Cursor doporučuje použít kontrolní a opravné skripty a v případě zjištění kompromitace změnit dostupná hesla a tokeny.
Mohli být zasaženi také uživatelé v Česku?
Veřejné informace neuvádějí počet českých uživatelů. Incident se však týkal marketplace dostupného globálně, takže čeští uživatelé, kteří v uvedeném čase instalovali zasaženou verzi na Windows nebo macOS, by měli své zařízení ověřit.
Zdroje: Cursor, The Decoder.