Útočníci s AI ovládnou firemní cloud za méně než 3 hodiny
Hackeři s volně dostupným nástrojem ARTEX se přes aplikaci ConnectWise Cloud Backup pokusili proniknout k více než 2 250 firemních prostředí. K plným právům jim někdy stačily méně než tři hodiny. Nešlo o chybu Microsoftu a přístup neznamená krádež dat.
Co se stalo a kdo za útokem stojí
Výzkumné týmy Microsoft Threat Intelligence popsaly rozsáhlou kampaň, která v praxi ukazuje, jak útočníci zapojují do útoků agentní AI. Na rozdíl od běžných jazykových modelů, které pouze generují odpovědi, agentní systém dokáže samostatně plánovat, řetězit úkoly a bez lidského zásahu provádět kroky vedoucí k prolomení cizích systémů.
Za útoky stojí skupina Storm-0940, kterou Microsoft spojuje se zájmy čínského státu. Skupina je aktivní minimálně od roku 2021 a dlouhodobě se zaměřuje na krádeže dat napříč obory – od letectví, obrany a polovodičů přes energetiku, chemii a finance až po vládní instituce, právní kanceláře a nevládní organizace. Od září 2026 nasadila útočný rámec ARTEX a zautomatizovala napadání stovek organizací po celém světě.
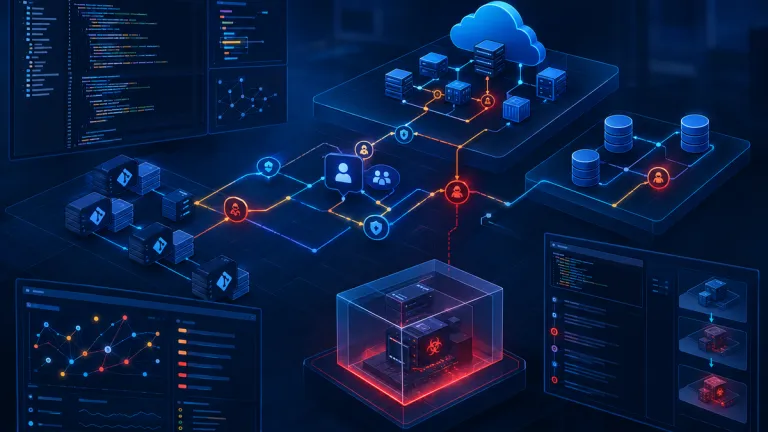
Microsoft tuto skupinu jednoznačně spojuje s kompromitací dodavatelského řetězce vícefiremní (multi-tenant) aplikace ConnectWise Cloud Backup. Zjednodušeně řečeno: hackeři získali kontrolu nad identitami a přihlašovacími údaji aplikace, které firmy běžně důvěřují. Prostřednictvím této existující důvěry se pak AI agenti začali strojovou rychlostí přihlašovat do zákaznických prostředí Microsoft 365, aniž by k tomu potřebovali interakci uživatele.
Jak funguje multi-agentní systém ARTEX
ARTEX je otevřený (open-source) penetrační rámec určený pro ofenzivní bezpečnostní operace. Technicky jde o multi-agentní systém postavený na velkých jazykových modelech, jehož backend je naprogramován v jazyce Go a webové rozhraní běží na frameworku Next.js. Výchozím jazykem rozhraní i generovaných výstupů je angličtina, podporuje však také mandarínštinu, korejštinu, španělštinu a japonštinu.
Klíčovou vlastností ARTEXu je možnost napojit prakticky libovolný AI model. Specializovaní agenti provádějí autonomní penetrační test od úvodního průzkumu až po pokusy o exfiltraci dat. Veškerá objevená aktiva, zranitelnosti a vzájemné vazby systém v průběhu testu ukládá a skládá do přehledného grafu. V říjnu 2026 se objevily zprávy o zneužití ARTEXu při útocích na jihokorejské finanční instituce a Microsoft potvrzuje, že nástroj v současnosti nasazují různí útočníci v několika světových regionech.
Rychlost strojového útoku v číslech
Hlavní výhodou AI agentů je schopnost pracovat nepřetržitě, zkoušet více cest průniku současně a pohybovat se rychlostmi, na které lidští obránci nestíhají reagovat. Mezi 10. a 14. říjnem 2026 vedla infrastruktura Storm-0940 automatizovanou kampaň typu password spraying (zkoušení běžných hesel proti mnoha účtům), která mířila na 327 účtů v osmi organizacích s cílem proniknout do Microsoft 365 a Exchange Online.
Telemetrie Microsoftu zachytila přes 151 000 neúspěšných přihlášení. Vrchol nastal 11. října, kdy systém zaznamenal 2 900 neúspěšných pokusů za minutu a za jediný den jich proběhlo přes 111 000. Přestože 48 účtů čelilo více než tisícovce pokusů, útočníci v této fázi nezískali žádný token ani přístup.
Zásadní obrat nastal 15. října s kompromitací aplikace ConnectWise. AI agenti začali ze stejného rozsahu IP adres (144.172.64.x) okamžitě zneužívat ukradené přihlašovací údaje aplikace a pokusili se přihlásit do více než 2 250 firemních tenantů. Se čtyřmi sadami kradených přihlašovacích údajů provedli přes 200 úspěšných přihlášení za méně než čtyři minuty.
Trvalá zadní vrátka přes Microsoft Graph
V napadených prostředích se agenti nespokojili pouze s přihlášením. Prostřednictvím rozhraní Microsoft Graph zahájili hloubkový průzkum a začali budovat perzistenci – tedy trvalý přístup pro případ, že by správci původní zranitelnou aplikaci odpojili.
Útočníci přidávali nové přihlašovací údaje ke stávajícím OAuth aplikacím, vytvářeli nové identity a upravovali skupiny. V některých případech si aplikace dokonce sama přiřadila roli globálního administrátora (Global Administrator). Tyto změny fungují jako skrytá zadní vrátka, která v cloudu zůstávají aktivní i poté, co firma kompromitovanou aplikaci ConnectWise zablokuje nebo odinstaluje.
Samotný útok nebyl způsoben žádnou chybou ani zranitelností v systémech či produktech Microsoftu. Šlo o klasické zneužití vysokých oprávnění udělených externí aplikaci třetí strany. Situace se týká i českých firem, protože nástroje ConnectWise běžně využívají poskytovatelé spravovaných IT služeb (MSP), kteří spravují infrastrukturu stovkám tuzemských podniků. V kontextu evropské směrnice NIS2 jde o učebnicový příklad bezpečnostního rizika v dodavatelském řetězci.
Doporučení pro správce: Co prověřit
Microsoft a ConnectWise vydaly pro zasažené organizace soubor bezodkladných opatření:
- Ponechte veškerá propojení s aplikacemi ConnectWise zakázaná, dokud dodavatel nevydá oficiální pokyny k bezpečné obnově.
- Nemažte podnikové aplikace unáhleně – nejdříve zálohujte veškerou konfiguraci, auditní záznamy a forenzní důkazy.
- Zkontrolujte všechny tenanty Microsoft 365, kde byla aplikace kdykoliv autorizována. Hledejte podle ID aplikace, nikoli podle zobrazovaného názvu.
- V auditních záznamech Microsoft Entra prověřte přidání přihlašovacích údajů k aplikacím či službám (service principals), nová přiřazení rolí a neobvyklé změny skupin od 1. října 2026.
- V auditních záznamech Microsoft 365 vyhledejte neobvyklý přístup k e-mailům či souborům na SharePointu, stahování dat, vytváření pravidel přeposílání zpráv nebo změny delegovaných oprávnění schránek.
Microsoft v analýze výslovně zdůrazňuje, že samotná přítomnost zasažené aplikace ani úspěšná autentizace útočníka ještě nutně neznamená, že byla zákaznická data zpřístupněna či exfiltrována. Důkladný audit je však nezbytný k ověření, zda k dalším aktivitám v tenantu nedošlo. K řízení těchto hrozeb Microsoft zároveň představil nástroj Security Dashboard for AI, který integruje telemetrii služeb Defender, Entra a Purview a pomáhá organizacím mapovat a zabezpečit využívané AI agenty i aplikace.
Znamená úspěšné přihlášení útočníků, že došlo ke krádeži firemních dat?
Nemusí to tak být. Microsoft výslovně upozorňuje, že samotná přítomnost postižené aplikace ani úspěšná autentizace útočníka automaticky neznamenají, že byla firemní data čtena nebo odcizena. Firmy by však měly pečlivě zkontrolovat auditní logy Microsoft 365 na neobvyklý přístup k poště a souborům.
Proč nepomůže pouhé odinstalování zkompromitované aplikace ConnectWise?
AI agenti po průniku využívali rozhraní Microsoft Graph k vytvoření zadních vrátka. Přidávali nové přihlašovací klíče k jiným existujícím OAuth aplikacím a měnili role v Microsoft Entra ID. Tyto úpravy zůstávají v prostředí funkční i po kompletním smazání původní aplikace.
Je bezpečnostní rámec ARTEX sám o sobě nelegální software?
Není. ARTEX vznikl jako open-source nástroj pro legitimní penetrační testování a vyhodnocování zranitelností. Nelegálním se stává až ve chvíli, kdy jej útočníci bez vědomí a souhlasu majitele nasadí proti cizí infrastruktuře.